過去談到安全通信,人們首先想到的往往是終端側的加密能力:電腦安裝安全軟件、移動終端部署加密模塊、不同設備分別建立安全連接。這種方式能夠解決單個終端的通信安全問題,但當網絡中的終端數量不斷增加,通信關系越來越復雜時,單純依賴終端完成安全能力,也會帶來新的部署壓力。
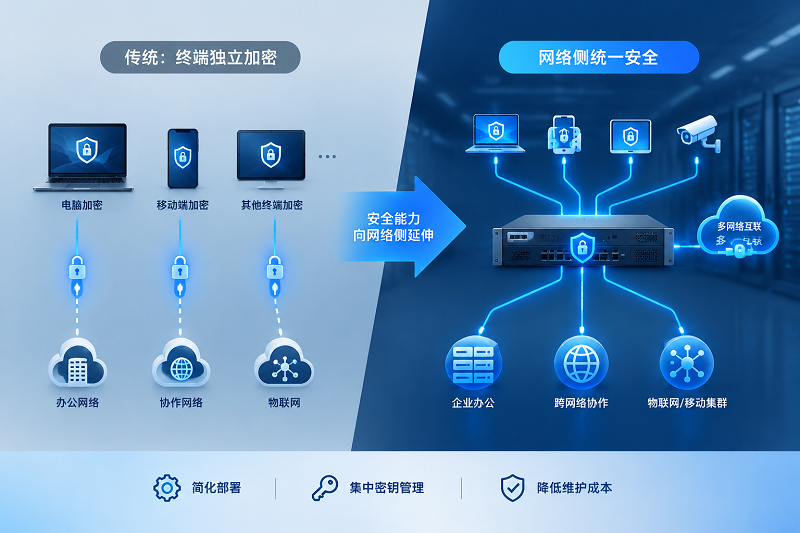
尤其是在企業辦公、跨網絡協作、移動集群以及物聯網等場景中,網絡中的設備并不是孤立存在的。多個終端需要與不同網絡進行通信,如果每一臺終端都單獨承擔加解密任務,設備配置、密鑰管理以及后續維護都會變得更加復雜。因此,安全通信正在出現一個值得關注的變化:安全能力開始從終端向網絡側延伸。
從“每臺設備都要安全”到“網絡本身具備安全能力”
終端加密的思路比較直接,即讓通信雙方的終端設備承擔數據加密和解密任務。這種方式適合終端數量較少、通信關系相對明確的應用環境。但在多終端場景下,安全通信往往不再是“兩臺設備之間”的問題,而是一個網絡內部多個終端與外部網絡之間的整體通信問題。
如果繼續采用逐終端部署的方式,網絡規模越大,需要配置和維護的安全節點也越多。而將部分加解密能力放到網絡側,則可以改變這種部署方式。終端接入網絡后,由具備安全能力的網絡設備統一承擔相應的通信處理。這樣一來,終端無需重復部署復雜的安全通信能力,網絡安全能力也可以從單個設備擴展到整個網絡。這并不是簡單地給路由器增加一個加密功能,而是安全通信架構的一種變化。
為什么“路由側加密”值得關注?
路由設備本身就是網絡數據流轉的重要節點。傳統路由器主要承擔數據轉發、網絡連接等功能,而隨著網絡安全需求不斷增加,網絡設備正在承擔更多安全相關任務。對于多終端通信場景而言,如果網絡側設備能夠直接完成數據加解密,就可以減少終端側重復部署安全能力的需求。
特別是在跨網絡通信中,網絡設備可以作為不同網絡之間的安全連接節點,使安全能力從單一終端進一步延伸到網絡鏈路。這種方式對于固定辦公網絡、跨公網多網絡互聯以及移動集群通信等場景具有一定的應用價值。
P2P通信正在改變傳統安全連接方式
安全通信的另一個變化,是通信關系正在從固定中心節點逐漸向更加靈活的網絡連接方式擴展。傳統安全網絡通常需要經過專門的安全網關進行連接。當網絡數量和終端數量增加后,網關部署、網絡配置以及通信路徑都會更加復雜。
路由到路由的P2P安全通信,則提供了另一種思路。通過具備安全能力的路由設備建立網絡之間的安全連接,可以讓兩個網絡形成更加直接的通信關系。對于需要跨公網進行安全通信的多網絡環境而言,這種方式能夠減少部分傳統安全通信架構中的復雜環節。從技術架構來看,安全通信的重點也因此開始從“終端如何加密”,逐漸轉向“網絡之間如何建立安全連接”。
移動化讓網絡側安全更加重要
隨著5G和移動物聯網的發展,網絡的邊界正在變得越來越靈活。過去的安全網絡更多建立在固定辦公環境中,設備位置、網絡出口和通信關系相對穩定。而在移動辦公、移動集群以及物聯網等場景中,網絡可能隨著設備位置發生變化。此時,如果仍然按照傳統固定網絡的方式部署安全能力,實施和維護成本可能進一步增加。具備移動網絡能力的安全路由設備,可以將網絡連接、數據轉發以及安全通信能力進行結合,讓移動網絡也具備更加完整的安全通信基礎。這意味著,未來的安全通信設備不一定只是一個“加密設備”,也可能成為連接終端、網絡與公網之間的綜合節點。
光潤通探索網絡側安全通信方案
圍繞多終端安全通信需求,光潤通推出了LYSH-LAN-V1.0智能安全路由器。該產品集成T680加密芯片,支持IPv4、IPv6數據報文加解密,同時支持SM4、AES256等對稱分組算法。產品還支持路由到路由P2P通信,可用于跨公網的多網絡安全通信場景。
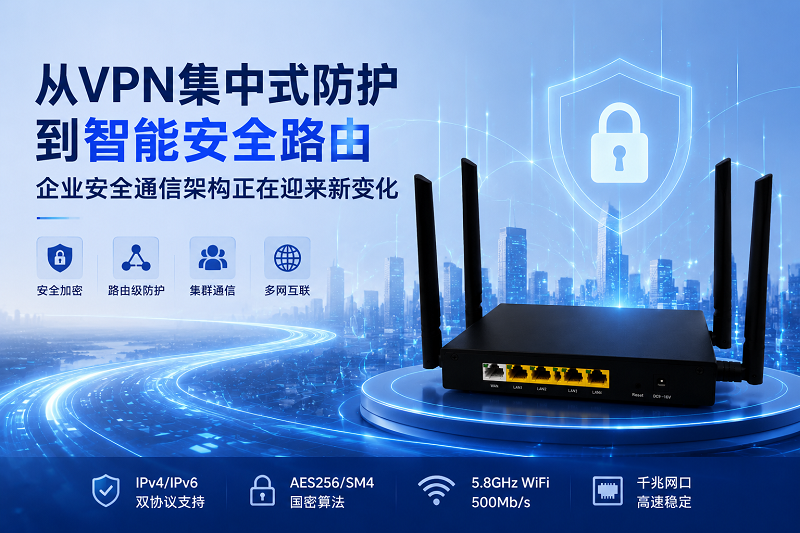
在實際應用中,其思路并不是讓每一個終端單獨承擔全部加解密壓力,而是由網絡側設備承擔相應的安全通信任務,從而降低多終端環境下安全通信的實施復雜度。根據產品方案資料,LYSH-LAN-V1.0可應用于固定辦公安全上網、路由器P2P安全傳輸、安全會議、安全辦公以及移動物聯網P2P高速安全傳輸等場景。
安全通信的下一步,不只是“更強的加密”
從終端加密走向網絡加密,并不意味著終端安全能力失去意義。真正發生變化的是安全能力的部署位置。當網絡規模較小時,終端側安全可能已經能夠滿足需求;而當通信對象越來越多、網絡邊界越來越復雜、設備越來越移動時,僅依靠終端逐一部署安全能力,已經不再是唯一的解決思路。
將加解密能力、網絡連接能力和數據轉發能力進一步結合,可以讓安全能力從單個終端擴展到網絡層。對于未來的企業網絡、移動通信和物聯網環境而言,安全設備所承擔的角色也將更加豐富。
從保護一臺設備,到保護一個網絡,再到實現多個網絡之間的安全連接,安全通信正在從“終端能力”逐步走向“架構能力”。這或許正是下一階段網絡安全基礎設施值得關注的變化。