在防火墻、網閘、入侵檢測與流量審計等安全設備的部署中,一個長期存在的工程矛盾是:這些設備被串接在業務鏈路的必經之路上,所有流量都要經過它的檢測與轉發;一旦設備自身宕機、系統掛起或電源中斷,整條業務鏈路就會隨之斷裂。軟件層面的鏈路冗余協議,無論是生成樹還是鏈路聚合,切換都依賴交換機參與,且收斂時間在秒級到十秒級;對金融交易、電信核心網與工業控制這類對中斷零容忍的場景,秒級斷流已經不可接受。Bypass網卡解決的就是這個問題——它在主機之外提供一條不依賴操作系統的物理直通通路。
Bypass網卡的核心執行部件是板載的硬件繼電器。設備正常運行時,繼電器處于斷開狀態,進入網卡端口的流量經過主控芯片完成協議處理、安全檢測與轉發;當主機掉電、操作系統崩潰或應用程序卡死時,繼電器在毫秒級內吸合,將兩個端口在物理層直接導通,流量繞過故障主機繼續傳遞,上下游交換機之間不感知中間節點的異常。這一切換過程不經過CPU、不調用驅動、不依賴任何軟件棧,即使主板完全斷電也能完成動作。正是這種軟硬件解耦的設計,使Bypass成為鏈路保護中最后一道、也是最可靠的一道防線。
圍繞這一機制,光潤通構建了從千兆到萬兆、從單路到雙路、從光口到電口的完整Bypass產品序列。千兆單路場景下,FF-902EBPLX與FF-902EBPSX分別采用雙SFP單模與多模光口方案,基于G350AM2控制器,整卡功耗5.9W,適合機房間長距互聯與機房內短距部署;同形態的FF-902TBP則提供雙RJ45電口,適配傳統銅纜布線環境。需要同時保護兩條獨立鏈路的復雜拓撲,可選用基于G350AM4四口控制器的FF-904系列,單卡即承載兩組互不干擾的Bypass通道。萬兆場景由FF-1002EBPLR與FF-1002EBPSR承擔,基于G710G2控制器,雙SFP+光口,整卡功耗控制在6.5W至6.9W。全系列統一采用PCIe 2.1 x4主機接口,并通過開源API向上層網管系統暴露切換控制接口。
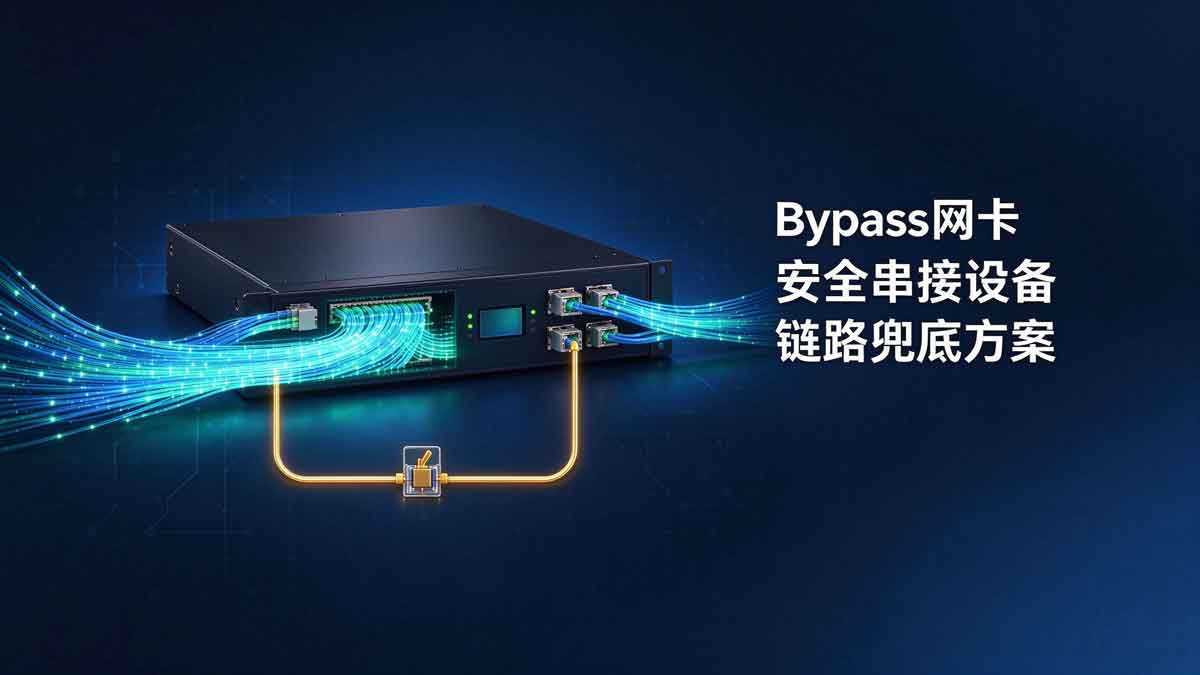
除了基礎的斷電旁路,Bypass網卡的工程價值還體現在可配置的故障響應策略上。光潤通全系列板載WDT看門狗定時器,超時間隔可在0.1秒到3276.8秒之間軟件編程設置,既能滿足高頻交易鏈路要求的毫秒級快速切換,也能為需要較長故障容忍窗口的業務留出緩沖。每張卡的上電默認模式與斷電默認模式均可獨立配置為正常、旁路或斷開三態之一;斷開模式下繼電器模擬物理線纜拔出的狀態,用于設備檢修期間的鏈路隔離,避免維護操作影響上下游設備。這種細粒度的可編程能力,使Bypass不再是一個"斷電就直通"的固定邏輯,而是可以嵌入客戶現有運維流程的鏈路保護組件。
在實際組網中,Bypass網卡的選型需要與安全設備的部署形態對應。單鏈路串接部署的防火墻或審計設備,選用單路雙口型號即可;同一條物理鏈路需要同時串接多臺安全設備時,每臺設備各插一塊Bypass卡,任何一臺故障都不會阻斷整條鏈路。對部署在飛騰、鯤鵬、龍芯、申威等國產平臺以及銀河麒麟、統信UOS等國產操作系統上的信創項目,光潤通Bypass系列從主控芯片到固件均為自研,規避了進口方案在安全審查環節的合規風險。整卡工作溫度覆蓋0°C至55°C,適配電力機房、戶外通信站點等對溫度與振動敏感的部署環境。
從系統設計的角度看,Bypass網卡不是一塊可選項網卡,而是安全串接場景中的鏈路保險。安全設備的檢測能力再強,一旦自身故障導致業務中斷,其存在的意義就被抵消。硬件繼電器加看門狗的組合,把"設備故障時業務怎么辦"這個問題從軟件高可用方案中剝離出來,交由最底層的物理鏈路兜底。對正在建設關基防護與等保合規體系的行業用戶而言,在串接節點上采用具備國產自研芯片與可編程Bypass能力的網卡,是一項投入不高但能顯著提升鏈路確定性的工程決策。